AI × AEC · 情報整理
Wiz揭露Gheist攻擊:逾850個GitHub帳號遭植入惡意工作流程竊密
資安業者Wiz揭露Gheist攻擊行動,駭客濫用竊得的GitHub權杖,在逾850個帳號的儲存庫中建立超過1.35萬個惡意分支,試圖透過GitHub Actions工作流程編碼日誌與自託管執行器竊取機密,估計波及約12家企業。
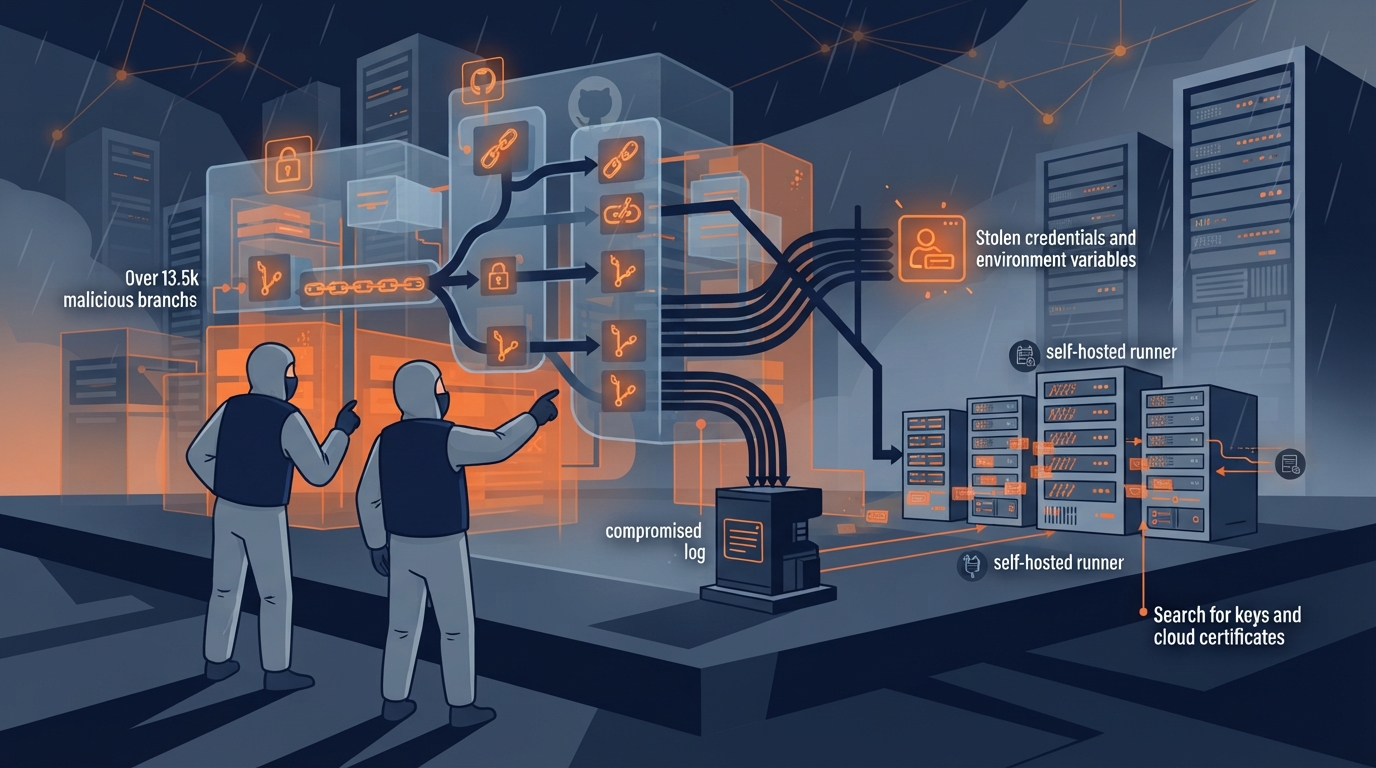
資安業者Wiz指出,名為Gheist的攻擊行動自9月中旬持續至10月下旬。駭客利用竊取的GitHub權杖入侵超過850個帳號,並植入超過1.35萬個惡意分支。雖然GitHub對公開儲存庫的可疑流程設有核准機制,但私人儲存庫與GitHub Enterprise Server不受此限,已有企業環境出現惡意流程成功運行的紀錄。駭客將環境變數與機密編碼寫入日誌以規避遮蔽,下載後隨即刪除紀錄,並嘗試搜尋自託管執行器上的私鑰與雲端憑證。
值得帶走的重點
- 駭客濫用竊取的GitHub權杖入侵逾850個帳號,在儲存庫植入超過1.35萬個惡意分支,估計約12家企業受影響。
- 惡意流程將機密編碼寫入日誌以規避遮蔽機制,並鎖定私人儲存庫、企業伺服器及自託管執行器搜尋雲端憑證。
來源:iThome 閱讀原文 ↗
本篇由 AI 整理、核對並自動發布,未經逐篇人工審核。