AI × AEC · 情報整理
歐盟ENISA發布SBOM技術指南 提出六階段生命週期管理與安全建議
歐盟網路安全局(ENISA)於10月22日發布SBOM技術指南,因應歐盟網路韌性法(CRA)義務與竄改風險,提出涵蓋產生、驗證、簽署、儲存、使用及維護的六階段流程,並提供開源工具整理與STRIDE安全風險分析。
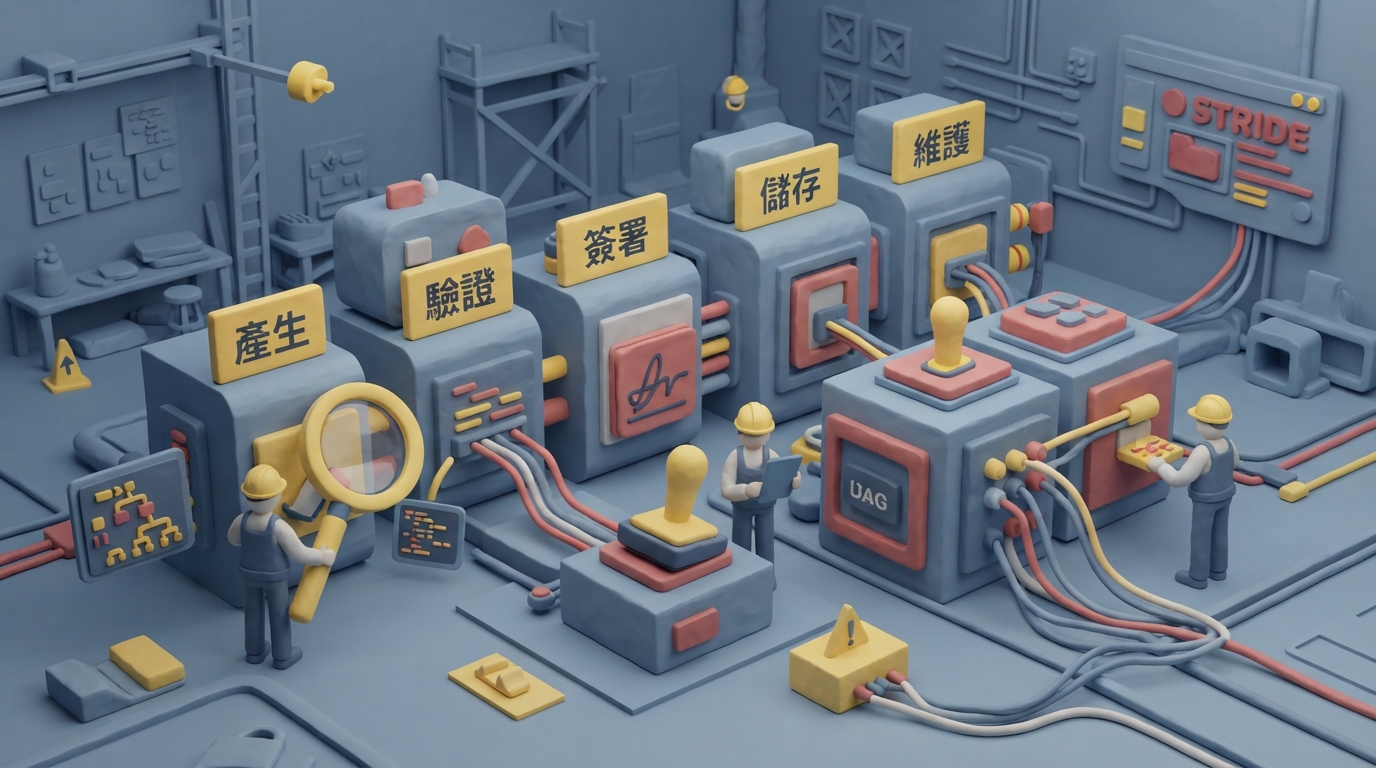
歐盟網路安全局(ENISA)於10月22日正式發布《ENISA Technical Advisory for Software Bill of Materials》技術指南。指南針對軟體物料清單(SBOM)建立六階段生命週期管理,建議將其整合至CI/CD流程,協助企業應對歐盟網路韌性法(CRA)對軟體供應鏈透明度的要求。ENISA指出,此指南為非強制性技術建議,不具CRA正式法律解釋效力。
值得帶走的重點
- ENISA依據產業調查將SBOM流程分為產生、驗證、簽署、儲存、使用與維護六階段,並依CycloneDX及SPDX格式整理Syft、Cosign等開源輔助工具。
- 指南採用STRIDE模型評估SBOM安全風險,警告冒名散布或竄改清單可能引致惡意元件採用,建議導入數位簽章、身分驗證與版本控制以確保完整性。
來源:iThome 閱讀原文 ↗
本篇由 AI 整理、核對並自動發布,未經逐篇人工審核。