AI × AEC · 情報整理
LiteLLM 公布惡意 v1.107.0 版本供應鏈攻擊完整調查細節
前沿 AI 模型 · AI 助理 · 企業 AI 導入
LiteLLM 發布事後調查報告,說明數月前公開洩漏且未撤銷的管理金鑰如何導致供應鏈遭入侵。攻擊者藉此取得無權限範圍限制的 GitHub CLI OAuth Token,修改發布工作流程並繞過分支保護,將遭竄改的 v1.107.0 套件發布至 PyPI 及容器映像庫,官方隨後已將受影響成品下架並隔離。
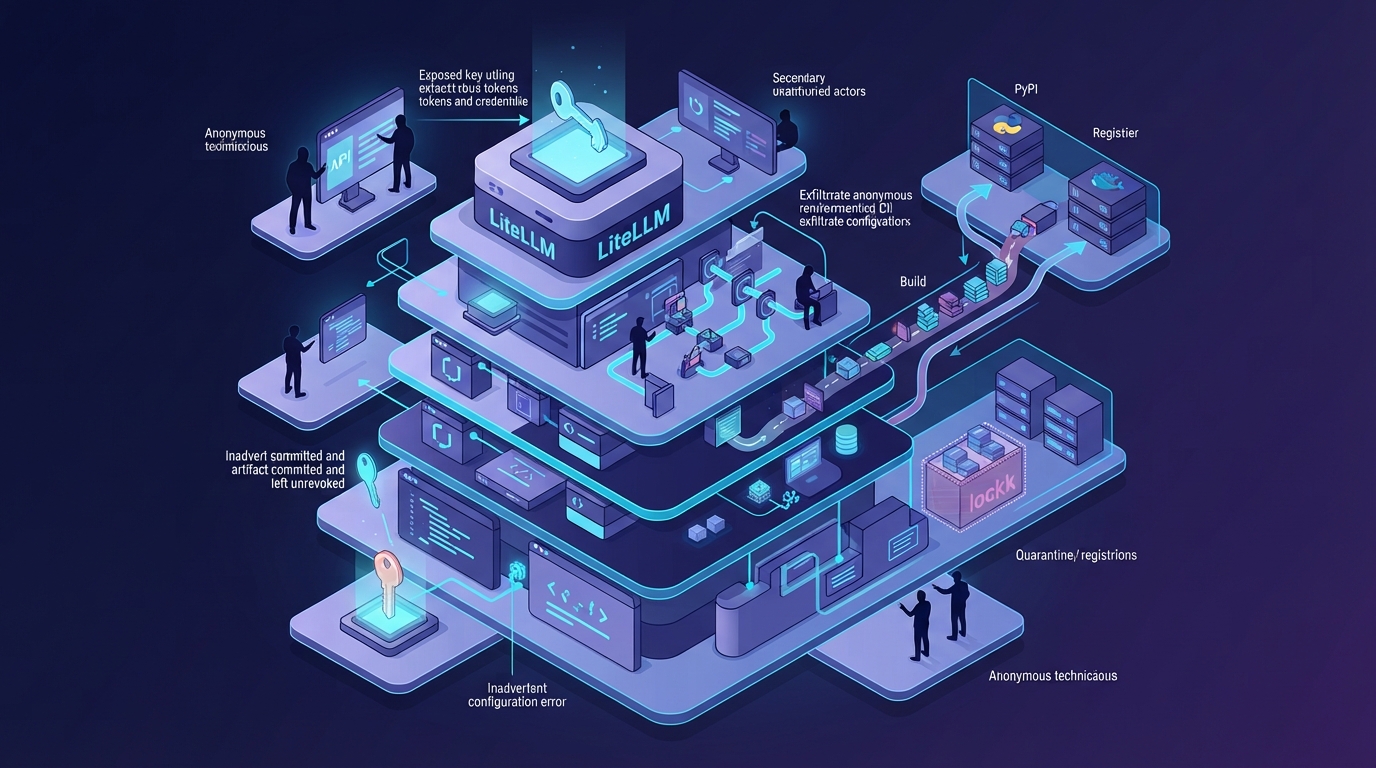
LiteLLM 於 2026 年 10 月 23 日公布根本原因分析報告,說明 10 月 21 日遭發布惡意 litellm==1.107.0 版本的完整攻擊鏈。團隊指出,問題源於 2026 年 5 月 27 日誤將含有內部 LiteLLM Agent Platform 管理金鑰的設定檔提交至公開儲存庫;雖然數小時後刪除該檔案,但金鑰因人為疏忽未被撤銷。攻擊者於 10 月 10 日利用該金鑰存取 API,取得組織所有者的 GitHub CLI OAuth Token。由於該 Token 缺乏細部權限劃分(unscoped),且不受 GitHub 敏感操作二次雙重認證機制限制,攻擊者藉此取得組織最高權限。隨後,攻擊者在內部儲存庫建立臨時分支執行 CI 工作流程,竊取其他維護者憑證與系統金鑰。10 月 21 日,攻擊者修改私有發布流程使其指向仿冒的 Fork 儲存庫,利用所有者權限強制繞過分支保護規則,並運用兩組竊得的維護者 Token 通過當時放寬的雙人發布審核機制,成功將惡意套件推送至 PyPI 及 Docker 映像庫。團隊於接獲通報後數小時內完成套件凍結與刪除,並展開全面金鑰撤銷與權限清理。
值得帶走的重點
- 2026 年 5 月誤提交至公開儲存庫的管理金鑰逾四個月未撤銷,使攻擊者於 10 月 10 日得以呼叫內部平台 API。
- 攻擊者藉此竊取無權限範圍劃分的組織所有者 GitHub CLI OAuth Token,得以強制覆寫分支保護並透過 CI 工作流程竊取其他機密。
- 攻擊者修改發布流程指向仿冒儲存庫,並利用多組竊得的維護者憑證滿足發布審查門檻,將惡意套件上傳至 PyPI 與容器平台。
- LiteLLM 於 10 月 21 日展開應變,數小時內隔離並移除受污染套件,暫時移除組織成員權限並啟動全面憑證撤換。
來源:docs.litellm.ai 閱讀原文 ↗
本篇由 AI 整理、核對並自動發布,未經逐篇人工審核。譯文經 AI 複核。