AI × AEC · 情報整理
研究員於蜜罐偵測到首宗PHP2Shell漏洞成功利用事件
Perplexity研究員Adel Karimi指出,在蜜罐陷阱偵測到攻擊者成功利用PHP2Shell漏洞(CVE-2026-109618、CVE-2026-109619),於執行PHP 8.4.26搭配Apache環境執行Shell指令,為首度觀察到任意程式碼執行。
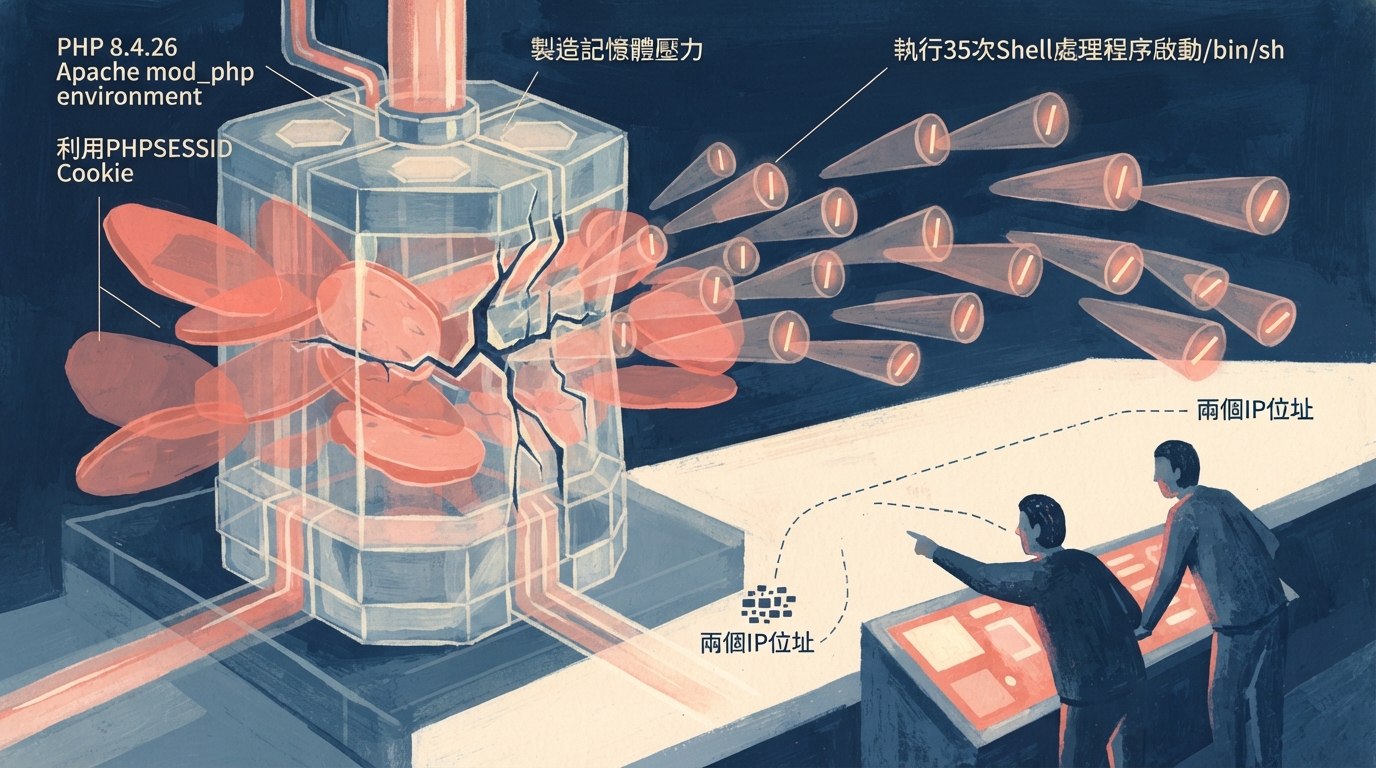
Perplexity研究員Adel Karimi在蜜罐陷阱偵測到PHP2Shell漏洞利用。攻擊者針對PHP 8.4.26搭配Apache mod_php環境,歷經製造記憶體壓力與利用PHPSESSID Cookie等四階段,執行35次Shell處理程序啟動/bin/sh。雖然資安團隊先前評估該漏洞攻擊難度高,但本次紀錄顯示攻擊者已成功取得執行任意程式碼能力。
值得帶走的重點
- 研究員於蜜罐記錄到35次Shell處理程序執行,攻擊過程包含製造記憶體壓力與藉由過大PHPSESSID Cookie取得記憶體位址等四階段。
- 攻擊流量來自兩個IP位址,兩者共用範本與雜湊特徵但未共用控制機制,研究員表示尚無法確認是否為同一組人馬所發動。
來源:iThome 閱讀原文 ↗
本篇由 AI 整理、核對並自動發布,未經逐篇人工審核。