以 Okta Cross App Access 與 Amazon Bedrock AgentCore 擴展 AI Agent 存取治理架構
AI 助理 · 企業 AI 導入
AWS 提出擴展企業級 AI Agent 存取治理之技術架構,引入 Amazon Bedrock AgentCore Gateway 與 Cedar 策略評估機制。該架構改變點對點直連模式,將權杖交換與 Cedar 授權集中於閘道層處理,剝離 Agent 本身的機密權限,在工具執行前落實預設拒絕政策,並支援部署於 Amazon EKS 的外部 Agent 與 CloudWatch 稽核追蹤。
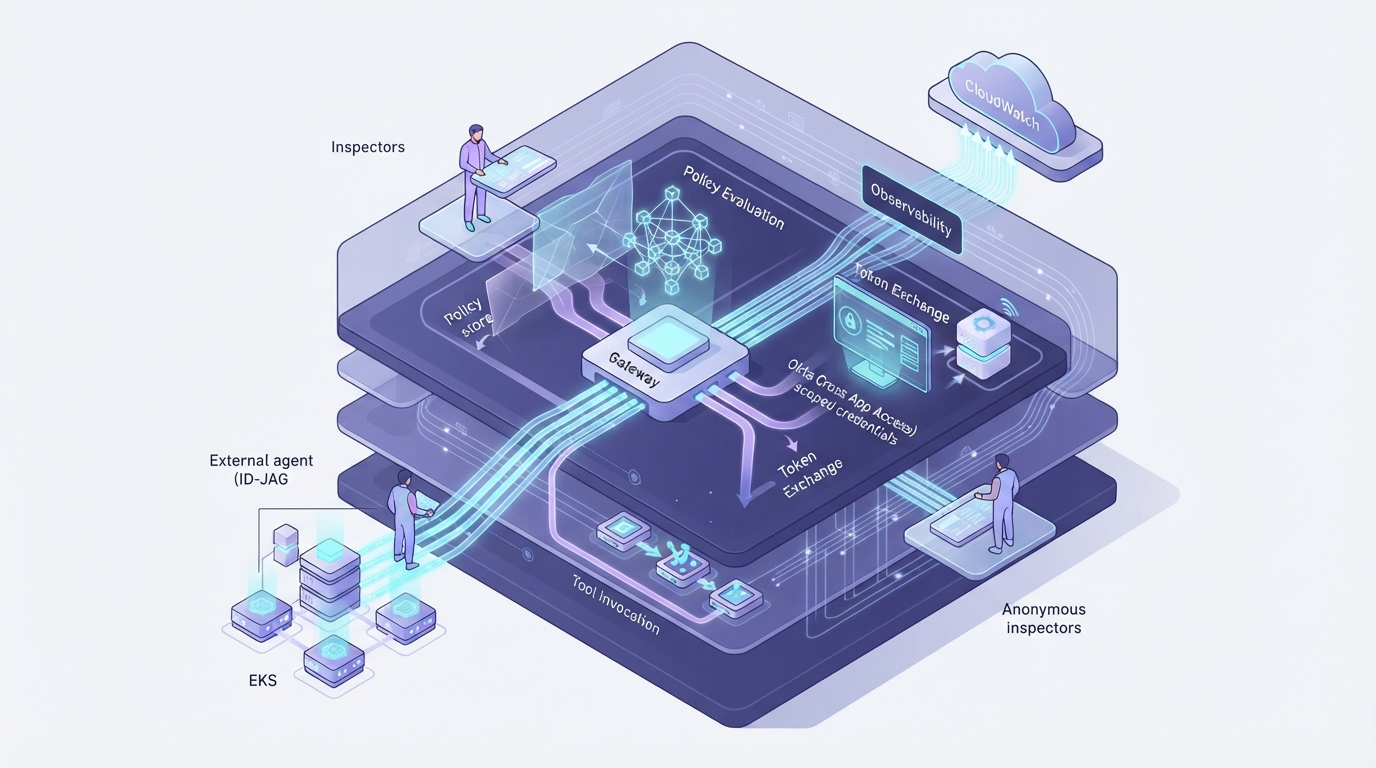
AWS 發布了一套運用 Okta Cross App Access(XAA)與 Amazon Bedrock AgentCore 功能擴展企業 AI Agent 存取治理的技術架構。在初期單一 Agent 環境中,任務 Agent 通常直接呼叫模型上下文協定(MCP)伺服器並自行處理權杖交換;然而面對數百個 Agent 與數千個工具時,此拓撲將衍生權限分散與難以集中稽核的挑戰。為因應規模化需求,新方案將 Amazon Bedrock AgentCore Gateway 作為統一入口,Agent 僅需將收到的身分判斷 JWT 授權許可(ID-JAG)轉發至閘道,不再需要於個別 Agent 執行角色中保留金鑰讀取與權杖交換權限。 在此架構下,AgentCore 中的 Policy 引擎會在閘道呼叫目標工具前,先行評估 Cedar 策略以驗證 Agent 身分與委派範圍;通過授權後,閘道才透過 AgentCore Identity 憑證提供者向 Okta 授權伺服器兌換存取權杖並呼叫目標 MCP 伺服器。AWS 亦示範將第二個報表 Agent 部署在 Amazon Elastic Kubernetes Service(Amazon EKS)上,驗證無論 Agent 執行環境位於何處,皆能透過相同閘道完成治理。此外,系統透過 AgentCore Observability 與 OpenTelemetry 收集各節點軌跡,並將決策紀錄串接至 Amazon CloudWatch,建立可與 Okta 系統日誌聯合比對的稽核機制。
值得帶走的重點
- 以 Amazon Bedrock AgentCore Gateway 作為集中存取入口,消除個別 Agent 執行角色中的權杖交換與機密讀取權限。
- 於閘道層引入 Cedar 預設拒絕授權策略,取代分散於各 MCP 伺服器代碼中的群組檢查機制。
- 支援原生 Runtime 以外的運行環境,示範將報表 Agent 部署於 Amazon EKS 並以 Pod Identity 控管權限。
- 透過 AgentCore Observability 與 Amazon CloudWatch 匯總各節點之 OpenTelemetry 跨度紀錄,集中稽核授權軌跡與 Okta 事件。
來源:AWS Machine Learning 閱讀原文 ↗
本篇由 AI 整理、核對並自動發布,未經逐篇人工審核。譯文經 AI 複核。