AI × AEC · 情報整理
資安廠商揭露駭客濫用AI滲透框架ARTEX與DeepSeek發動全球間諜行動
AI 助理 · 企業 AI 導入
CrowdStrike揭露中國駭客組織Vapor Panda自10月中旬起,結合AI滲透測試框架ARTEX與DeepSeek等模型,對全球14國逾200個組織展開網路間諜活動。框架負責協調各AI代理分工推進主機偵察與橫向移動,單一行動規劃代理消耗約14億個Token,攻擊者亦手動下達簡體中文指令鎖定防護薄弱設備。
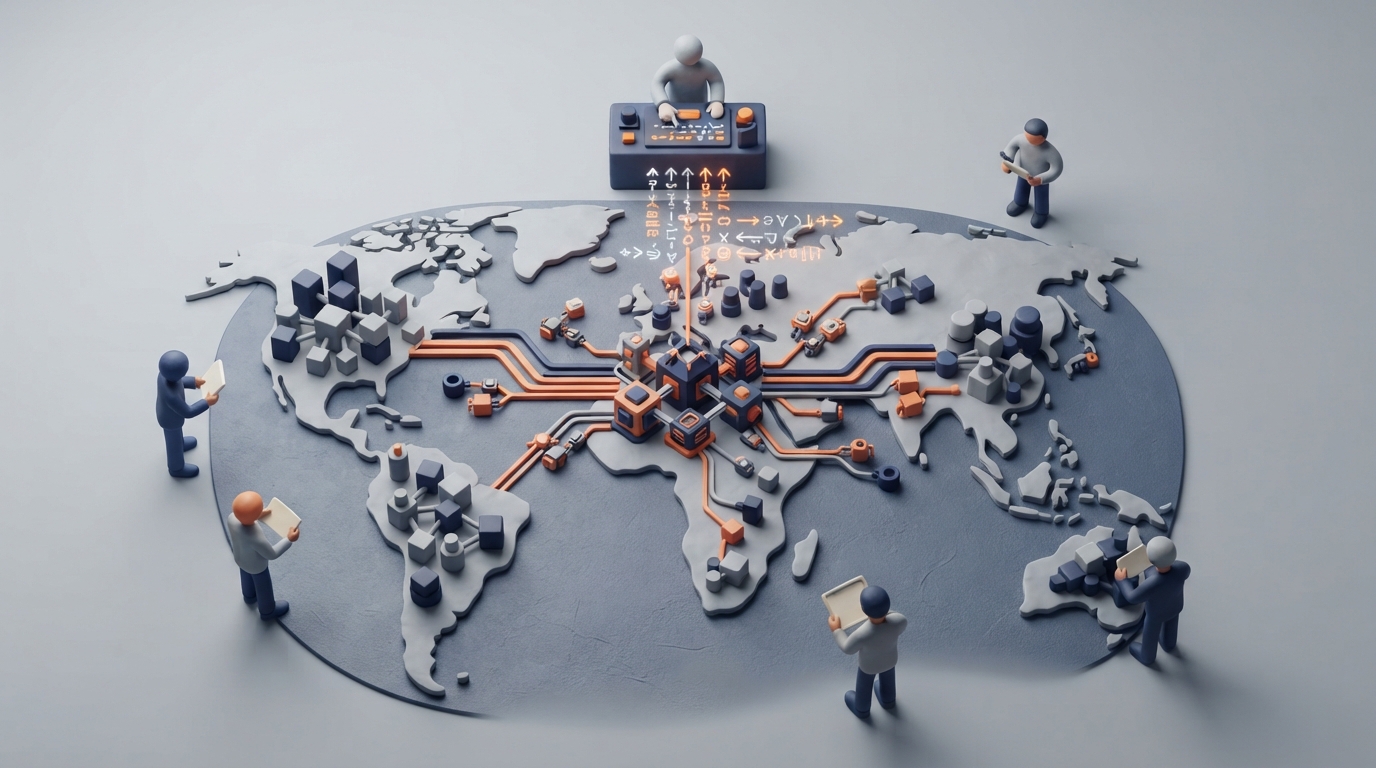
資安廠商CrowdStrike揭露,中國駭客組織Vapor Panda自10月17日開始發動全球網路間諜活動,利用開源AI滲透測試框架ARTEX並搭配DeepSeek與另一款商用模型,攻擊範圍涵蓋至少14個國家、200家企業組織。目標包含拉丁美洲、歐洲、亞洲與中東的外交部門,以及美國的半導體、國防、製藥、核能、金融機構與美、比、菲的電信業者。其中9家組織遭植入BloodAlchemy後門程式,並執行密碼噴灑與網路掃描等活動。 根據CrowdStrike說明,ARTEX在流程中作為主要協調者,依偵察結果與目標資訊,分配主要代理、協調規劃代理與工作代理的任務,同步推進偵察至橫向移動;單一入侵行動的規劃代理即消耗約14億個Token。此外,攻擊者未完全交由AI自主執行,仍手動輸入簡體中文指令要求代理建立後門、取得網域管理員密碼,並尋找未安裝端點防護軟體的電腦以集中攻擊火力。報導亦提及近期台灣、日本與韓國皆曾傳出AI滲透測試框架相關資安事故。
值得帶走的重點
- CrowdStrike揭露Vapor Panda利用AI滲透框架ARTEX與DeepSeek等模型,對14國逾200家組織發動間諜攻擊。
- ARTEX作為協調核心分配多代理任務以同步推進偵察與橫向移動,單一行動規劃代理消耗約14億個Token。
- 駭客採人機協作模式,以簡體中文指令指揮代理程式搜尋未安裝特定防護的設備並植入BloodAlchemy後門。
來源:iThome 閱讀原文 ↗
本篇由 AI 整理、核對並自動發布,未經逐篇人工審核。